1
Kapitel 1. Einleitung
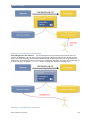
Rollen können Berechtigungen von verschiedenen Applikationen enthalten. Sobald eine Rolle
im Anwendungsbereich des Anbieters angeboten wird, werden alle Berechtigungen in diesem
Anwendungsbereich angeboten. Dies kann zu unerwünschten Effekten führen. Zum Beispiel
enthalten die Rollen des Standard-Berechtigungspakets die Berechtigung "Benutzer abfragen" des
Identity Management, welche es dann dem empfangenden Mandanten erlauben würde, Benutzer
des anbietenden Mandanten zu sehen.
1.5. Audit-Protokoll
Der Execution Server schreibt bestimmte Aktionen von Benutzern in ein Audit-Protokoll. Dies ermöglicht es
nachzuvollziehen, welche Benutzeraktionen in der Vergangenheit den Zustand der Applikation verändert haben.
Das Audit-Protokoll ist standardmäßig aktiviert. Per Konfiguration des Execution Servers kann dies deaktiviert
werden. Informationen über die aktuelle Konfiguration der Audit-Protokollierung werden beim Start in das
Laufzeitprotokoll des Execution Servers geschrieben.
Die folgenden Aktionen werden protokolliert:
• Bereitstellen von (Regel-) Bibliotheken. Dies trifft auch für das Hochladen von Visual Rules Archiv Dateien zu
• Überschreiben von (Regel-) Bibliotheken
• Bereitgestellte (Regel-) Bibliotheken löschen
• Ändern von Rule Service Einstellungen
• Hinzufügen, Entfernen oder Ändern von Metadaten von Rule Services
• Hinzufügen, Entfernen oder Ändern von Zugriffsrechten für Benutzer, Teams und Mandanten
• Hochladen einer Lizenzdatei
• Löschen einer Lizenz
• Ändern des Detaillierungsgrades der Laufzeitprotokollierung
• Löschen von Ausführungen
Sofern das Schreiben von Einträgen in das Audit-Protokoll durch Ausnahmen verhindert wird,
werden diese in das Laufzeitprotokoll des Execution Servers geschrieben. Dies dient dazu, die
Informationen zu erhalten. Da die Datei des Laufzeitprotokolls in ihrer Größe beschränkt ist,
wird dringend empfohlen, im Fehlerfall schnell zu reagieren, da ansonsten der Verlust dieser
Informationen droht.
1.6. Distribution
Der Visual Rules Execution Server ist als Web Archive (WAR) gepackt und wird als Bestandteil einer Distribution
ausgeliefert. Die Distribution ist ein Zip Archiv und enthält folgendes:
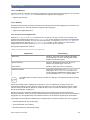
Tabelle 1.4. Distributions Inhalt
Ordner
Inhalt
api-source
Quellcode des Application Programming Interface
(API). Hilfreich sofern ein benutzerdefinierter
Metadaten Mapper für den Execution Server entwickelt
wird.
legalnotice
Rechtliche Informationen zu Lizenzen und
Verwendung von Bibliotheken von Drittanbietern
maintenance
Maintenance Tool
doc
Handbücher
© Bosch Software Innovations
9/71