1
SECURE ENTRY CLIENT
7.4
beispiele und erklärungen
Stateful Inspection-Technologie
für die Firewall-Einstellungen
Die Firewall-Technologie der Stateful Inspection kann für alle Netzwerkadapter wie
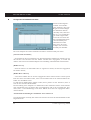
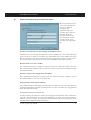
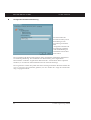
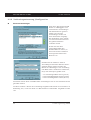
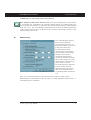
auch für RAS-Verbindungen eingesetzt werden. Sie wird am Client im Telefonbuch unter “Firewall-Einstellungen” aktiviert (siehe → Konfigurations-Parameter, FirewallEinstellungen). Am Gateway ist sie dann aktiv, wenn im Server Manager unter “Routing Interfaces – Allgemein” die Funktion “LAN-Adapter schützen” eingeschaltet wird.
Grundsätzliche Aufgabe einer Firewall ist es, zu verhindern, dass sich Gefahren aus anderen bzw. externen Netzen (Internet) in das eigene Netzwerk ausbreiten. Deshalb wird
eine Firewall auch am Übergang zwischen Firmennetz und z.B. Internet installiert. Sie
prüft alle ein- und ausgehenden Datenpakete und entscheidet auf der Basis vorher festgelegter Konfigurationen, ab ein Datenpaket durchgelassen wird oder nicht.
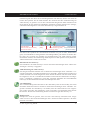
Stateful Inspection ist die Firewall-Technologie, die den derzeit höchstmöglichen Sicherheitsstandard für Internet-Verbindungen und somit das Firmennetz bietet. Sicherheit wird in zweierlei Hinsicht gewährleistet. Zum einen verhindert diese Funktionalität
den unbefugten Zugriff auf Daten und Ressourcen im zentralen Datennetz. Zum anderen überwacht sie als Kontrollinstanz den jeweiligen Status aller bestehenden InternetVerbindungen. Die Stateful Inspection Firewall erkennt darüber hinaus, ob eine Verbindung “Tochterverbindungen” geöffnet hat – wie beispielsweise bei FTP oder Netmeeting – deren Pakete ebenfalls weitergeleitet werden müssen. Für die Kommunikationspartner stellt sich eine Stateful Inspection-Verbindung als eine direkte Leitung dar,
die nur für einen den vereinbarten Regeln entsprechenden Datenaustausch genutzt werden darf. Alternative Bezeichnungen für Stateful Inspection sind: Stateful Packet Filter,
Dynamic Packet Filter, Smart Filtering, Adaptive Screening.
Stateful Inspection vereinigt konzeptionell die Schutzmöglichkeiten von Packet Filter
und Application Level Gateways d.h. sie integriert als Hybrid die Funktionen beider
Security-Verfahren und arbeitet sowohl auf der Netz- als auch Anwenderschicht. Bei
der “zustandsabhängigen Paket-Filterung” werden nicht nur die Internet- und Transportschicht sondern auch Abhängigkeiten vom Zustand einer Verbindung berücksichtigt. Alle aktuellen und initiierten Verbindungen werden mit Adresse und zugeordnetem Port in einer dynamischen Verbindungstabelle hinterlegt. Der Stateful InspectionFilter entscheidet anhand festgelegter Raster (Informationen), welche Pakete zu welcher Verbindung gehören. Zustände können sein: Verbindungsaufbau, Übertragung,
Verbindungsabbau und gelten sowohl für TCP- als auch UDP-Verbindungen. Ein Beispiel an einer Telnet-Sitzung: Der Zustand “Verbindungsaufbau” wird dadurch definiert, dass noch keine Benutzer-Authentisierung stattgefunden hat. Hat der Benutzer
sich mit Benutzername und Kennwort angemeldet, wird diese Verbindung in den Zustand “normale Verbindung” gesetzt. Da der jeweilige Status einer Verbindung ständig
überwacht wird, bleibt Unbefugten der Zugriff auf das interne Unternehmensnetz verwehrt.
Der Vorteil gegenüber statischen Paketfiltern ist, dass die Entscheidung, ob ein NCP
Secure Gateway oder Client ein Paket weiterleitet oder nicht, nicht nur auf Grund von
Quell- und Zieladresse oder Ports fällt. Das Security-Management prüft darüber hinaus
© NCP engineering GmbH
199