1
bizhub C754 / bizhub C654 / ineo+ 754 / ineo+ 654 Control Software
A2X00Y0-0100-G00-53
Security Target
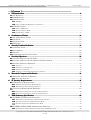
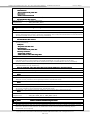
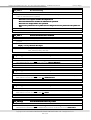
---- [ Contents ] --------------------------------------------------------------------------------1.
ST Introduction ................................................................
................................................................................................
..................................................................................
..................................................6
.................. 6
1.1. ST Reference................................................................................................................................... 6
1.2. TOE Reference ............................................................................................................................... 6
1.3. TOE Overview ................................................................................................................................ 6
1.3.1. TOE Type ......................................................................................................................................................... 6
1.3.2. Usage of TOE and Main Security Functions ................................................................................................. 6
1.4. TOE Description............................................................................................................................. 7
1.4.1. Roles of TOE Users ......................................................................................................................................... 7
1.4.2. Physical Scope of TOE .................................................................................................................................... 8
1.4.3. Logical Scope of TOE .................................................................................................................................... 11
2.
Conformance Claims................................
Claims ................................................................
................................................................................................
.........................................................................
......................................... 18
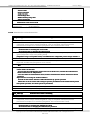
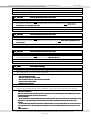
2.1. CC Conformance Claim ............................................................................................................... 18
2.2. PP Claim ....................................................................................................................................... 18
2.3. Package Claim.............................................................................................................................. 18
2.4. Reference ...................................................................................................................................... 18
3. Security Problem Definition ................................................................
.............................................................................................
............................................................. 19
3.1. Protected Assets ........................................................................................................................... 19
3.2. Assumptions ................................................................................................................................. 20
3.3. Threats.......................................................................................................................................... 20
3.4. Organizational Security Policies ................................................................................................ 22
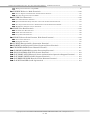
4. Security Objectives ................................................................
................................................................................................
...........................................................................
........................................... 23
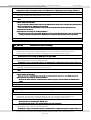
4.1. Security Objectives for the TOE ................................................................................................. 23
4.2. Security Objectives for the Operational Environment ............................................................. 25
4.3. Security Objectives Rationale ..................................................................................................... 27
4.3.1. Necessity........................................................................................................................................................ 27
4.3.2. Sufficiency of Assumptions ........................................................................................................................... 28
4.3.3. Sufficiency of Threats ................................................................................................................................... 28
4.3.4. Sufficiency of Organizational Security Policies ........................................................................................... 32
5.
Extended Components Definition ................................................................
.....................................................................................
..................................................... 33
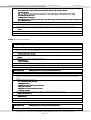
5.1. Extended Function Component .................................................................................................. 33
5.1.1. FIT_CAP.1 Definition.................................................................................................................................... 34
6.
IT Security Requirements................................
Requirements................................................................
................................................................................................
.................................................................
................................. 35
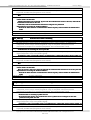
6.1. TOE Security Requirements ....................................................................................................... 35
6.1.1. TOE Security Functional Requirements...................................................................................................... 35
6.1.2. TOE Security Assurance Requirements....................................................................................................... 66
6.2. IT Security Requirements Rationale.......................................................................................... 67
6.2.1. Rationale for IT Security Functional Requirements ................................................................................... 67
6.2.2. Rationale for IT Security Assurance Requirements .................................................................................... 87
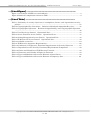
7.
TOE Summary Specification ................................................................
............................................................................................
............................................................ 88
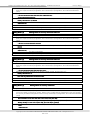
7.1. F.ADMIN (Administrator Function)........................................................................................... 88
7.1.1. Administrator Identification Authentication Function ............................................................................... 88
7.1.2. Auto Logout Function of Administrator Mode ............................................................................................. 89
7.1.3. Function Supported in Administrator Mode................................................................................................ 89
7.2. F.ADMIN-SNMP (SNMP Administrator Function) .................................................................. 99
7.2.1. Identification and Authentication Function by SNMP Password .............................................................. 99
Copyright(c) 2011-2012 KONICA MINOLTA BUSINESS TECHNOLOGIES, INC., All Rights Reserved.
3 / 114