1
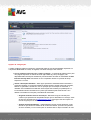
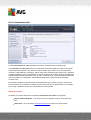
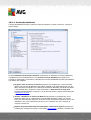
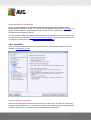
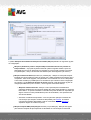
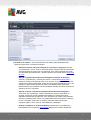
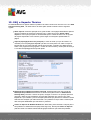
detectada. A acção recomendada é a remoção do ficheiro infectado para a Quarentena de
Vírus.
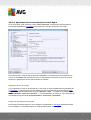
Reportar Programas Potencialmente Indesej ados e ameaças de Spyware (activado por
predefinição): marque para activar o componente Anti-Spyware e analisar a existência de
spyware assim como de vírus. O Spyware representa uma categoria de malware
questionável: apesar de normalmente representar um risco de segurança, alguns destes
programas podem ser instalados intencionalmente. Recomendamos que mantenha esta
funcionalidade activada uma vez que aumenta a segurança do seu computador.
Reportar conj unto avançado de Programas Potencialmente Indesej ados (desactivado
por predefinição): marque para detectar pacotes expandidos de spyware: programas que
são perfeitamente fidedignos e inofensivos quando adquiridos directamente ao fabricante,
mas que podem ser usados para propósitos maliciosos posteriormente. Esta é uma
medida adicional que aumenta a segurança do seu computador ainda mais; no entanto,
pode potencialmente bloquear programas legais e está, como tal, desactivada por
predefinição.
Analisar a existência de Cookies de Rastreio (activado por predefinição): este parâmetro
do componente Anti-Spyware define que as cookies deverão ser detectadas durante a
análise (cookies HTTP são utilizadas para autenticação, rastreio, e manutenção de
informação especifica dos utilizadores, tal como preferências de websites ou os conteúdos
dos carrinhos de compras electrónicos dos mesmos).
Analisar no interior de arquivos (desactivado por predefinição): este parâmetro define
que a análise deverá verificar todos os ficheiros mesmo se estes estiverem comprimidos
em arquivos, ex. ZIP, RAR, ...
Utilizar Heurística (activado por predefinição): a análise heurística (emulação dinâmica
das instruções do obj ecto analisado num ambiente de computador virtual) será um dos
métodos utilizados para a detecção de vírus durante a análise.
Analisar o ambiente do sistema (activado por predefinição): a análise verificará também
as áreas de sistema do seu computador.
Activar análise minuciosa (desactivado por predefinição) – em situações específicas (
suspeita de infecção do computador) pode marcar esta opção para activar os algoritmos de
análise mais rigorosos que irão analisar todas as áreas do seu computador, inclusivamente
as que dificilmente poderão ser infectadas, só para o caso. Tenha em consideração que
este método é bastante demorado.
Analisar a existência de rootkits (activado por predefinição): a análise Anti-Rootkit analisa o
computador em busca de eventuais rootkits, ou seja, programas e tecnologias que podem ocultar
actividade de malware no computador. Se for detectado um rootkit, isto não significa
necessariamente que o computador esteja infectado. Em alguns casos, podem ser erroneamente
detectados controladores específicos ou secções de aplicações seguras como sendo rootkits.
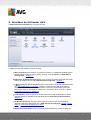
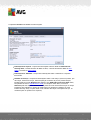
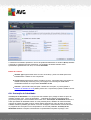
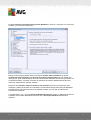
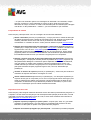
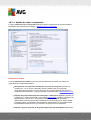
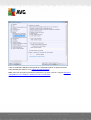
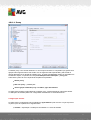
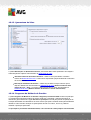
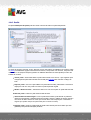
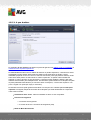
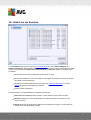
Depois, pode alterar a configuração de análise da seguinte forma:
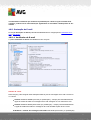
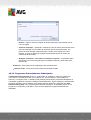
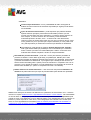
Definições de verificação adicionais – a ligação abre uma nova janela de Definições de
verificação adicionais onde pode especificar os seguintes parâmetros:
A V G Internet Security 2012 © 2012 C opyright A V G T echnologies C Z, s.r.o. T odos os direitos reservados.
190