1
Personalización del entorno de usuario para la seguridad (mapa de tareas)
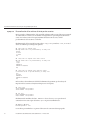
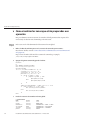
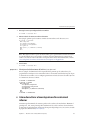
Ejemplo 7–2
Modificación del conjunto de privilegios básico de cada usuario
En este ejemplo, el administrador de la seguridad de una instalación de Sun Ray no quiere que
los usuarios comunes vean los procesos de otros usuarios de Sun Ray. Por lo tanto, en todos los
sistemas que estén configurados con Trusted Extensions, el administrador elimina proc_info
desde el conjunto de privilegios básico. La configuración PRIV_DEFAULT del archivo
/etc/policy.conf se modifica de la siguiente manera:
PRIV_DEFAULT=basic,!proc_info
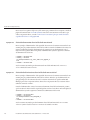
Ejemplo 7–3
Asignación de las autorizaciones relacionadas con la impresión a todos los usuarios
de un sistema
En este ejemplo, el administrador de la seguridad activa un equipo de un quiosco público para
que imprima sin etiquetas si se escribe lo siguiente en el archivo del equipo
/etc/security/policy.conf. La próxima vez que inicie, los trabajos de impresión de todos los
usuarios de este quiosco se imprimen sin las etiquetas de las páginas.
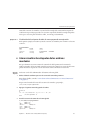
AUTHS_GRANTED= solaris.print.unlabeled
A continuación, el administrador decide quitar las páginas de la carátula y del ubicador para
ahorrar papel. Primero, se asegura de que la casilla Always Print Banners de Print Manager no
esté seleccionada. Luego, modifica la entrada policy.conf para que se lea lo siguiente y reinicia.
Así, todos los trabajos de impresión quedan sin etiquetas y no tienen las páginas de la carátula ni
del ubicador.
AUTHS_GRANTED= solaris.print.unlabeled,solaris.print.nobanner
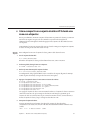
▼
Cómo configurar los archivos de inicio para los
usuarios en Trusted Extensions
Los usuarios pueden introducir los archivos .copy_files y .link_files en el directorio
principal en la etiqueta que corresponde a la etiqueta de sensibilidad mínima. Los usuarios
también pueden modificar los archivos .copy_files y .link_files que ya existen en la
etiqueta mínima de los usuarios. Este procedimiento sirve para que el rol de administrador
automatice la configuración del sitio.
Antes de
empezar
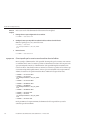
1
Debe estar con el rol de administrador del sistema en la zona global. Para obtener detalles,
consulte “Cómo entrar en la zona global en Trusted Extensions” en la página 53.
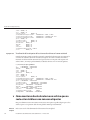
Cree dos archivos de inicio de Trusted Extensions.
Agregará los archivos .copy_files y .link_files a la lista de archivos de inicio.
# cd /etc/skel
# touch .copy_files .link_files
90
Procedimientos de administradores de Trusted Extensions • Enero de 2013