1
Comunicación segura en la VPN a través de túnel IPsec (S612/S613)
6.4 Configuración de túnel en el Advanced Mode
Ventaja
No es necesario configurar de nuevo ni cargar SCALANCE S ya existentes, puestos en
servicio. No resulta ninguna influenciación ni interrupción de la comunicación en curso.
6.4.3
SOFTNET Security Client
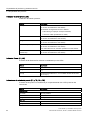
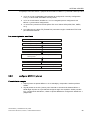
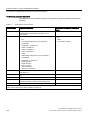
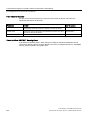
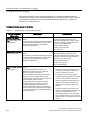
Ajustes compatibles para SOFTNET Security Client
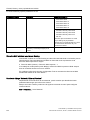
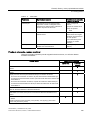
Tenga en cuenta las siguientes peculiaridades si incorpora al grupo configurado módulos del
tipo SOFTNET Security Client:
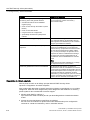
Parámetros
Ajuste / peculiaridad
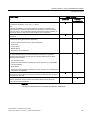
Phase 1 DH Group
Phase 1 DH Group
DH Group 1 y 5 sólo se puede utilizar para la
comunicación entre los módulos SCALANCE S.
Phase 1 Encryption
No son posibles DES, AES-128 ni AES-192.
Phase 1 Encryption
Phase 1 Authentication
No es posible MD5.
Phase 1 Authentication
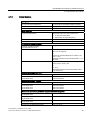
Fase 1 - duración SA
Fase 1 - duración SA
SA Lifetype
Rango de valores: 1440...2879 (sólo SOFTNET
Security Client V3.0)
SA Lifetype
Se tiene que seleccionar idéntico para ambas
fases.
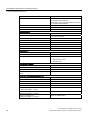
Phase 2 Encryption
No es posible AES-128.
Phase 2 Encryption
Fase 2 - duración SA
Fase 2 - duración SA
Rango de valores: 1440...2879 (sólo SOFTNET
Security Client V3.0)
Phase 2 Authentication
No es posible MD5.
Phase 2 Authentication
SCALANCE S y SOFTNET Security Client
190
Instrucciones de servicio, 02/2011, C79000-G8978-C196-07