1
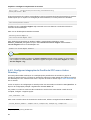
Manuseio de usuário à partir do OpenLDAP
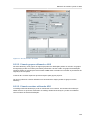
8.5.3.2. Criando grupos utilizando o OpenLDAP
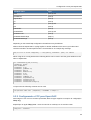
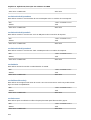
Os grupos criados no OpenLDAP serão utilizados por padrão como grupos de segurança no ZCP.
Os grupos de segurança podem ser utilizados para definir permissões e enviar emails. Grupos de
distribuição somente podem ser utilizados para enviar emails e não serão mostrados quando as
permissões de segurança de uma pasta forem definidas.
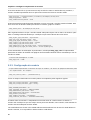
Para trocar um grupo para um grupo de distribuição o atributo zarafaSecurityGroup precisa ser
definido para 0.
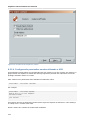
8.5.3.3. Criando contatos utilizando o OpenLDAP
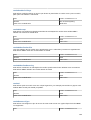
O Catálogo Global de Endereços podem ser extendidos com contatos. Os contatos são endereços
SMTP externos típicos e podem ser utilizados como membros de lista de distribuição.
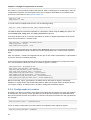
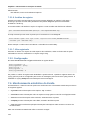
Os contatos precisam ter o mesmo atributo exclusivo dos usuários. Favor verificar o
ldap_unique_user_attribute no arquivo ldap.cfg para o atributo correto.
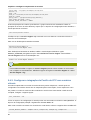
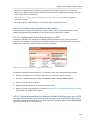
8.5.3.4. Configurando permissões sendas utilizando o openLDAP
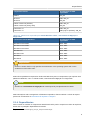
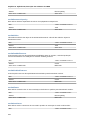
As permissões sendas podem ser configuradas tanto para usuários quanto para contatos. Os
usuários ou grupos que devem ser capazes de sendas um endereço específico precisam ser
adicionados na lista de privilégio do sendas.
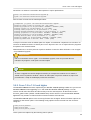
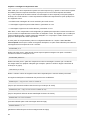
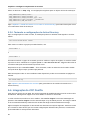
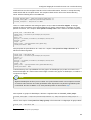
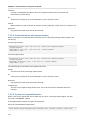
Para verificar se as permissões estão definidas corretamente, utilize:
zarafa-admin --list-sendas <username>
Por exemplo:
zarafa-admin --list-sendas helpdesk
Send-as list (1) for user helpdesk:
Username Fullname
----------------------------john John Doe
Os usuários que têm as permissões sendas devem agora ser capazes de adicionar o outro endereço
no campo "De" e "sendas" esta conta.
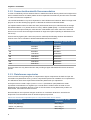
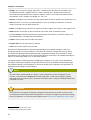
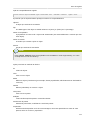
Desde o ZCP 6.40 o sistema de sendas está modificado:
• Configurar as permissões de sendas é a outra maneira de resolver isto ao invés das versões
anteriores do Zarafa. As permissões sendas agora precisam ser configuradas no usuário que está
selecionado como o endereço DE.
• Ver Seção 3.5.1, “Etapas de pré atualização da versão 6.40 do Zarafa” sobre conversão de
permissões sendas.
• Os Grupos agora podem também ser usados para definir permissões sendas.
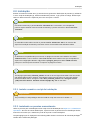
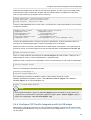
Nota
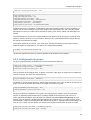
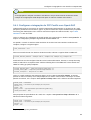
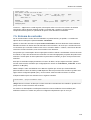
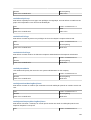
Ao utilizar grupos para permissões sendas, tenha certeza que o
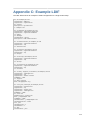
ldap_sendas_attribute_type esteja definido para dn. Veja a seguinte configuração LDAP:
137