1
Kapitel 7 Einrichten der Benutzerauthentifizierung
3
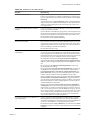
Hinzufügen des Stammzertifikats zu einer Server-Vertrauensspeicherdatei auf Seite 144
Das Stammzertifikat für alle vertrauenswürdigen Benutzer muss zu einer Server-Vertrauensspeicherdatei hinzugefügt werden, damit View Connection Server-Instanzen und Sicherheitsserver SmartcardBenutzer authentifizieren und mit ihren View-Desktops verbinden können.
4
Ändern von View Connection Server-Konfigurationseigenschaften auf Seite 145
Zur Aktivierung der Smartcard-Authentifizierung müssen auf dem View Connection Server- oder Sicherheitsserverhost View Connection Server-Konfigurationseigenschaften geändert werden.
5
Konfigurieren von Smartcard-Einstellungen in View Administrator auf Seite 146
In View Administrator können Einstellungen für verschiedene Smartcard-Authentifizierungsszenarien
festgelegt werden.
Anfordern des Stammzertifikats von der Zertifizierungsstelle
Sie müssen das Stammzertifikat von der Zertifizierungsstelle anfordern, welche die Zertifikate auf den von
Ihren Benutzern verwendeten Smartcards signiert hat.
Wenn Sie nicht über das Stammzertifikat der Zertifizierungsstelle verfügen, welche die Zertifikate auf den von
Ihren Benutzern verwendeten Smartcards signiert hat, können Sie ein Stammzertifikat auch aus einem von
einer Zertifizierungsstelle signierten Benutzerzertifikat oder aus einer Smartcard mit Zertifikat exportieren.
Siehe „Exportieren eines Stammzertifikats aus einem Benutzerzertifikat“, auf Seite 143.
Vorgehensweise
1
2
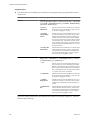
Fordern Sie das Stammzertifikat aus einer der folgenden Quellen an.
n
Microsoft IIS-Server, auf dem die Microsoft-Zertifikatdienste ausgeführt werden. Informationen zum
Installieren von Microsoft IIS, Ausstellen von Zertifikaten und Verteilen von Zertifikaten in Ihrer
Organisation finden Sie auf der Microsoft TechNet-Website.
n
Öffentliches Stammzertifikat einer vertrauenswürdigen Zertifizierungsstelle. Dies ist die gängigste
Quelle eines Stammzertifikats in Umgebungen, die bereits über eine Smartcard-Infrastruktur und
einen standardisierten Ansatz für die Smartcard-Verteilung und -Authentifizierung verfügen.
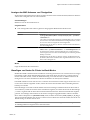
Wählen Sie ein Zertifikat für die Smartcard-Authentifizierung aus.
Die Signaturkette zeigt eine Liste von Zertifizierungsstellen. Typischerweise sollte das Zertifikat der Zwischenzertifizierungsstelle über dem Benutzerzertifikat ausgewählt werden.
3
Stellen Sie sicher, dass die Zertifizierungsstelle keine anderen Zertifikate auf der Smartcard signiert.
Weiter
Fügen Sie das Stammzertifikat zu einer Server-Vertrauensspeicherdatei hinzu. Siehe „Hinzufügen des Stammzertifikats zu einer Server-Vertrauensspeicherdatei“, auf Seite 144.
Exportieren eines Stammzertifikats aus einem Benutzerzertifikat
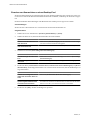
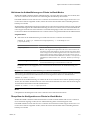
Wenn Sie über ein von einer Zertifizierungsstelle signiertes Benutzerzertifikat oder eine Smartcard mit Zertifikat verfügen, können Sie das Stammzertifikat exportieren, wenn es von ihrem System als vertrauenswürdig
eingestuft wird.
Vorgehensweise
1
Wenn das Benutzerzertifikat auf einer Smartcard vorhanden ist, führen Sie die Smartcard in den Leser
ein, um das Benutzerzertifikat zu Ihrem persönlichen Speicher hinzuzufügen.
Wenn das Benutzerzertifikat nicht im persönlichen Speicher angezeigt wird, exportieren Sie das Benutzerzertifikat über die Lesersoftware in eine Datei.
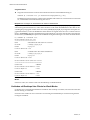
2
VMware, Inc.
Wählen Sie im Internet Explorer [Tools (Extras)] > [Internet Options (Internetoptionen)] .
143