1
7. Conguración de la Autenticación
35
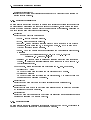
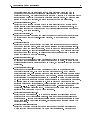
CacheTimeout=120
Default: 0 Este campo define que tiempo el par (alias;password) recuperados desde
la base de datos estarán cacheados en la memoria local. Este valor es expresado
en segundos. 0 significa no cachear las passwords, mientras que un valor negativo
significa que la caché nunca expira (solamente el comando reload refrescará la
caché).
MinPoolSize=5
Default: 1 Define el número de conexiones activas SQL. Esto permite un mejor
rendimiento, puesto que más de una consulta puede ser ejecutada al mismo tiempo.
MinPoolSize=1 simula un viejo comportamiento, cuando el acceso a la base de datos es
serializada (una consulta a la vez).
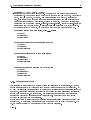
Query=SELECT ...
Default: N/A Define la consulta SQL utilizada para recuperar alias desde la base de
datos. La consulta es parametrizada, eso significa que el reemplazo de parámetros
es realizado antes de que cada consulta es ejecutada. Los parámetros están denotados
por cadenas %1, %2, ... Especifique % % para insertar un caracter de porcentaje antes
de un dígito dentro de un string (así % %1), especifique %{1} para permitir expansión
dentro de expresiones complejas como %{1}123. Para SQLPasswordAuth se han definido
dos parámetros:
• %1 - El alias actual para el cual se consultara el password
• %2 - El identificador del gatekeeper
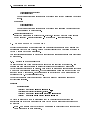
Aquí algunas consultas de ejemplo:
SELECT authrule FROM users WHERE alias = '%1' AND active
SELECT 'sigip:' || host(ip) || port FROM users WHERE alias = '%1'
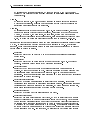
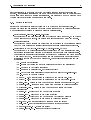
7.6. Sección [PrexAuth]
La sección define la regla de autenticación para el módulo PrefixAuth. Actualmente,
solamente ARQs y LRQs pueden ser autorizados por éste módulo.
Primero, se selecciona un prefijo muy específico de acuerdo al campo destinationInfo
de la petición recibida. Entonces la petición es aceptada o rechazada de acuerdo a
la correspondencia de reglas con la netmask más específica. Si no se encontraron
correspondencias de prefijos, y la opción default está especificada, la petición es
aceptada o rechazada de acuerdo a eso. De lo contrario esta es rechazada o pasada al
siguiente módulo de autenticación de acuerdo a los requerimientos del módulo.
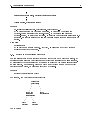
Formato:
prefix=authrule[|authrule|...]
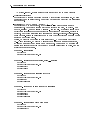
Syntax:
<authrule> := <result> <authrule>
<result>
:= deny | allow
<authrule> := [!]ipv4:<iprule> | [!]alias:<aliasrule>