1
Kapitel 4. Nach der Installation
75
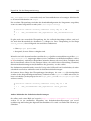
konfiguriert und zu 99% sicher. Wenn ein Angriff unter dieses 1% fällt, und es keine Sicherheitsmaßnahmen gibt, dies erstens zu erkennen und zweitens einen Alarm auszulösen, so ist
das System überhaupt nicht sicher.
Debian GNU/Linux stellt Werkzeuge zur Verfügung, die die Analyse von Log-Dateien übernehmen. Am beachtenswertesten sind swatch 23 , logcheck oder loganalysis (alle Pakete
werden ein wenig Anpassung benötigen, um unnötige Dinge aus den Reports zu entfernen).
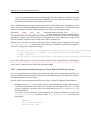
Wenn sich das System in Ihrer Nähe befindet, könnte es nützlich sein, das System-Log auf einer virtuellen Konsole auszugeben. Die ist nützlich, da Sie so (auch von weiter weg oder im
Vorbeigehen) sehen können, ob sich das System richtig verhält. Debians /etc/syslog.conf
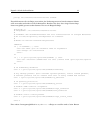
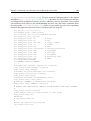
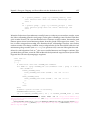
wird mit einer auskommentierten Standardkonfiguration ausgeliefert. Um diese Ausgabe einzuschalten, entfernen Sie die Kommentarzeichen vor den entsprechenden Zeilen und starten
syslog neu (/etc/init.d/syslogd restart):
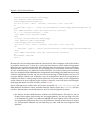
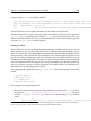
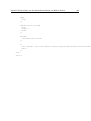
daemon,mail.*;\
news.=crit;news.=err;news.=notice;\
*.=debug;*.=info;\
*.=notice;*.=warn
/dev/tty8
Um die Logs farbig zu gestalten sollten einen Blick auf colorize, ccze oder glark werfen.
Es gibt da noch eine Menge über die Analyse von Logs zusagen, das hier nicht behandelt
werden kann. Eine gute Quelle für weiter Informationen ist die Webseite Log Analysis (http:
//www.loganalysis.org/). In jedem Fall sind selbst automatische Werkzeuge dem besten
Analysewerkzeug nicht gewachsen: Ihrem Gehirn.
4.13.1
Nutzung und Anpassung von logcheck
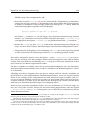
Das Paket logcheck ist in Debian auf drei Pakete verteilt: logcheck (das Hauptprogramm), logcheck-database (eine Datenbank regulärer Ausdrücke für das Programm) und
logtail (gibt Logzeilen aus, die noch nicht gelesen wurden). Der Standard unter Debian (in
/etc/cron.d/logcheck) ist, dass logcheck jede Stunde und nach jedem Neustart ausgeführt wird.
Wenn dieses Werkzeug in geeigneter Weise angepasst wurde, kann es sehr nützlich
sein, um den Administrator zu alarmieren, wenn etwas ungewöhnliches auf dem System passiert. Logcheck kann vollständig angepasst werden, so dass es Mails über
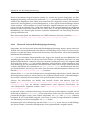
Ereignisse aus den Logs sendet, die Ihrer Aufmerksamkeit bedürfen. Die StandardInstallation umfasst Profile zum ignorieren von Ereignissen und Rechtswidrigkeiten
für drei unterschiedliche Setups (Workstation, Server und paranoid). Das Debian-Paket
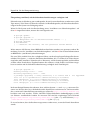
umfasst die Konfigurationsdatei /etc/logcheck/logcheck.conf, die vom Programm eingelesen wird, und die definiert, an welchen Nutzer die Testergebnisse geschickt werden sollen. Es stellt außerdem einen Weg für Pakete zur Verfügung, um
neue Regeln in folgenden Verzeichnisses zu erstellen: /etc/logcheck/cracking.d
23
Es gibt darüber einen ziemlich guten Artikel von Lance Spitzner (http://www.spitzner.net/swatch.
html).